10月21日,漏洞节!
文 / 鼠子约 2 分钟315 次阅读2 条评论
1021紧随1024 hhh
你,是一个普普通通平平无奇的运维
今天中午你刚休息完,拿着一杯咖啡坐回了自己的工位上
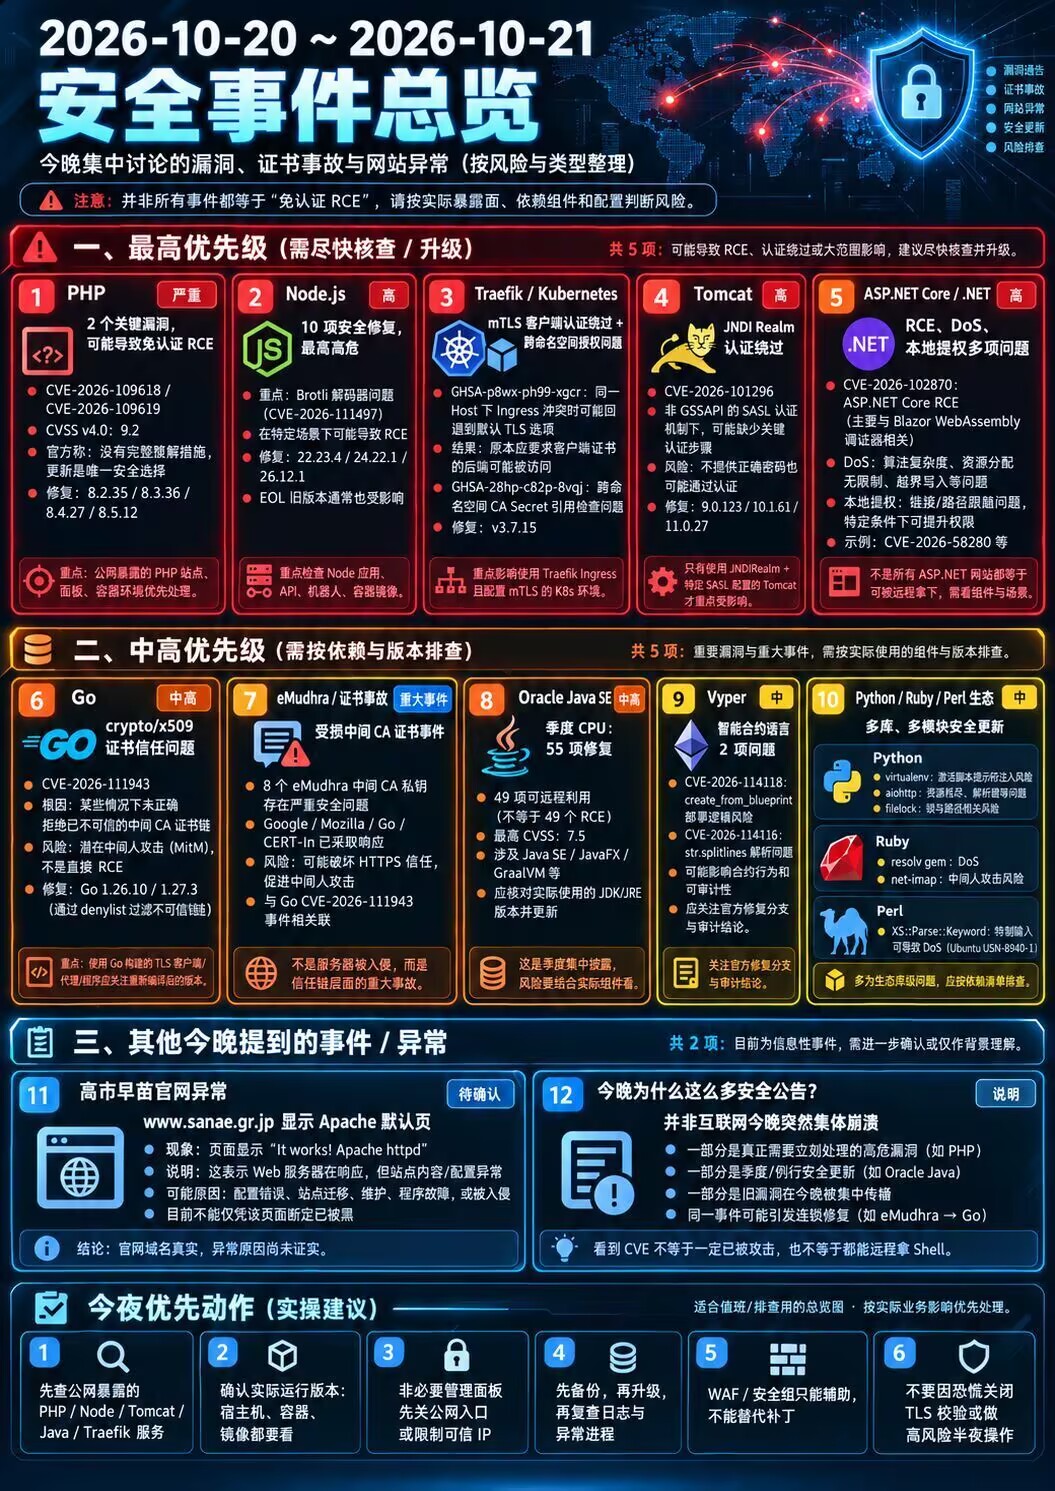
现在想象一下想象一下你司架构是 nginx(CVE-2026-15176, CVE-2026-93479, CVE-2026-97205, CVE-2026-95101, CVE-2026-97629) 反向代理,后面挂着 PHP 8.1(CVE-2026-109618, CVE-2026-109619) 主站、Node.js 24.x(CVE-2026-111497, CVE-2026-105482, CVE-2026-105483, CVE-2026-106069, CVE-2026-105481, CVE-2026-106072, CVE-2026-106074) Brotli 网关、Go(CVE-2026-111943) 微服务、Rust TLS 校验层(RUSTSEC-2026-0382, CVE-2026-111943) 、Python + LiteLLM 1.107.0 AI 中台,全部跑在 Linux 内核 c6e50df8 之前,HTTPS 证书由 eMudhra 签发并通过 emSign 交叉认证,根证书库用 Go(CVE-2026-111943) crypto/x509 + Rust(RUSTSEC-2026-0382, CVE-2026-111943) webpki-roots + Python certifi,CI 昨晚刚从 PyPI(LiteLLM 1.107.0被投毒) 拉了新包
而你,是这个网站的唯一运维
评论2
巨大草台班子
hhh